A TeamViewer öt sebezhetőséget javított a távoli elérést biztosító programjában, és arra kér minden felhasználót, hogy a lehető leghamarabb frissítsen. A TeamViewer frissítés a 15.82-es verzióval érhető el, és a Windows, a macOS és a Linux alatt futó teljes kliensre (Full Client) és a Host programra is vonatkozik. Ilyen sürgető figyelmeztetést a cég ritkán ad ki, ezért érdemes most minden gépet átnézni, amelyen a program fut.
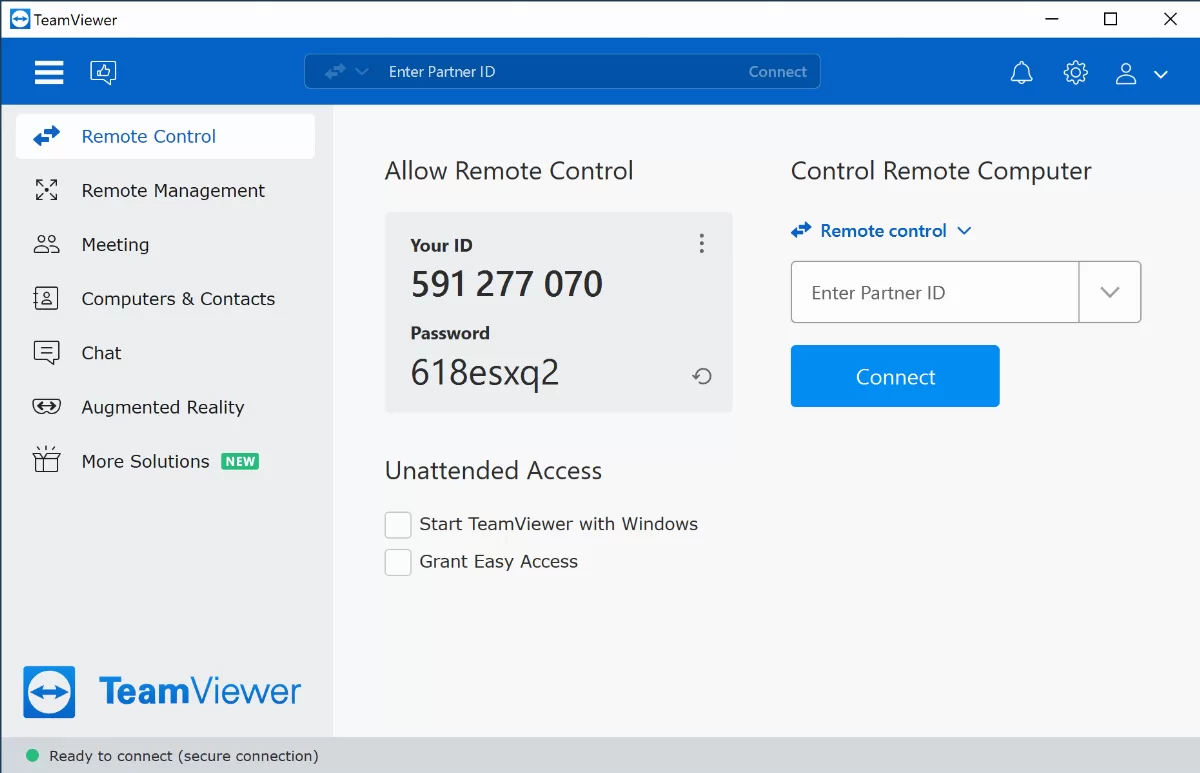
Mit javít a TeamViewer frissítés
A hibák CVE-azonosítót (Common Vulnerabilities and Exposures, a nyilvánosan ismert sebezhetőségek nyilvántartása) kaptak. A legsúlyosabb a CVE-2026-92370: hibás hozzáférés-szabályozás miatt megkerülhető a távoli munkamenet hozzáférés-ellenőrzése. Ezzel egy távoli támadó jogosulatlan műveleteket végezhet, ami távoli kódfuttatáshoz vezethet a megtámadott gépen.
A másik négy hiba:
- útvonal-bejárási hiba (CVE-2026-19743);
- halommemóriát érintő puffertúlcsordulás (CVE-2026-92368);
- az ellenőrzés és a felhasználás közötti versenyhelyzet (CVE-2026-92369);
- hibás útvonal-ellenőrzés (CVE-2026-92371).
Ez a négy hiba helyi támadónak adhat lehetőséget arra, hogy az aktuális felhasználó jogaival kódot futtasson, vagy a legmagasabb rendszerszintű jogosultságot szerezze meg (Windowson a SYSTEM, macOS-en és Linuxon a root fiókét).
Támadják már a hibákat
A TeamViewer közlése szerint nincs tudomása arról, hogy a hibákat nyilvánosan részletezték volna, vagy hogy élesben kihasználnák őket, és arra sem talált bizonyítékot, hogy nyilvánosan elérhető támadókód létezne. A frissítést ennek ellenére mindenkinek javasolja.
Érdemes tudni, hogy kiberbűnözők, köztük zsarolóvírusos csoportok gyakran élnek vissza a TeamViewerrel, hogy távolról hozzáférjenek az áldozatok gépeihez, és kártevőt telepítsenek rájuk. Maga a cég is többször volt célpont: a vállalati hálózatát ért 2016-os, kínai támadókhoz köthető betörést 2019 májusában hozta nyilvánosságra, a két évvel ezelőtti, belső vállalati hálózatát érintő incidenst pedig az orosz állami hátterű Midnight Blizzard (APT29) csoporthoz kötötték.
Hogyan frissítsük a TeamViewert
A frissítés néhány lépésből áll:
- Nyissuk meg a TeamViewert, és jelentkezzünk be a fiókunkkal.
- Az ablak bal alsó sarkában a súgó menüből indítsuk el az új verzió keresését. Ugyanez elérhető a tálcán a TeamViewer ikonjára jobb gombbal kattintva is; a klasszikus felületen a három vonalas menüben található.
- Ha van új verzió, felugró ablak jelzi. A frissítés gombra kattintva a program magától újraindul, és települ az új verzió.
- Ellenőrizzük, hogy a program legalább a 15.82-es verziót mutatja.
Az automatikus frissítés alapbeállítás szerint csak hetente keres új verziót, ezért most nem érdemes megvárni. A javítás a még támogatott karbantartási és régebbi kiadásokhoz is elkészült, így aki ilyet használ, annak is van mire frissítenie.
Mire figyeljünk az irodában
A Host program jellemzően azokon a gépeken fut, amelyekre távolról, felügyelet nélkül szoktunk belépni. Ezeket könnyű elfelejteni, mert senki sem ül előttük, ezért érdemes listát vezetni arról, melyik gépen van TeamViewer. Ahol a programra már nincs szükség, ott a legbiztosabb megoldás az eltávolítása. Több gépnél a frissítések rendszeres követése a havidíjas rendszergazdai felügyelet része lehet, így egy ilyen javítás sem marad ki egyik gépről sem.
Kép: TeamViewer 15 Desktop Win English, szerző: TeamViewer AG, licenc: CC BY-SA 4.0, forrás: Wikimedia
Forrás: TeamViewer urges users to patch severe flaws “as soon as possible” (BleepingComputer)
- teamviewer
- távoli elérés
- sebezhetőség
- frissítés
- biztonság