Az IT-biztonságról sokaknak a hackerfilmek jutnak eszükbe, pedig a mindennapokban a legtöbb baj egészen hétköznapi okból történik: egy elmaradt frissítés, egy mindenhol használt jelszó, egy elhamarkodott kattintás vagy egy lemez, ami egyszer csak felmondja a szolgálatot. A jó hír, hogy néhány egyszerű szokással ezek nagy része megelőzhető.
1. Frissítsünk rendszeresen
A frissítések nem csak új funkciókat hoznak, hanem ismert biztonsági hibákat is javítanak. Egy javítás megjelenése után a hiba már nyilvános, ezért a nem frissített gép könnyebb célpont. A Windows, a böngésző, a telefon és a router frissítése egyaránt fontos. A routert sokan elfelejtik, pedig ez áll az egész otthoni hálózat kapujában.
2. Minden oldalra más jelszó
Ha egy weboldalról kiszivárognak a jelszavak, a támadók ugyanazzal a párossal más szolgáltatásokba is megpróbálnak belépni. Ha mindenhol ugyanaz a jelszó, egyetlen szivárgás mindent kinyit. Egy jelszókezelő program megoldja, hogy ne kelljen fejben tartani: elég egy erős jelszót megjegyezni, a többit ő generálja és tárolja.
3. Kapcsoljuk be a kétlépcsős azonosítást
Ahol lehet, az e-mailnél, a banknál és a közösségi oldalaknál mindenképp, érdemes bekapcsolni. Így a jelszó önmagában kevés a belépéshez, kell hozzá a telefonunk is.
4. Gyanakodjunk a sürgető levelekre
Az adathalász levelek jellemzően sürgetnek: „azonnal lépjen be, különben letiltjuk”, „csomagja vár, fizesse ki a vámot”. Ilyenkor ne a levélben lévő linkre kattintsunk, hanem nyissuk meg magunk a szolgáltató oldalát vagy alkalmazását, és ott nézzük meg. A bank soha nem kéri e-mailben a jelszavunkat.
5. A mentés, amiről mindig csak utólag jut eszünkbe
Ezt most saját bőrömön tapasztaltam. A napokban tönkrement az egyik merevlemez a szerveremben, épp az, amelyik a mentéseket tárolta. Az eredeti adatoknak nem lett bajuk, a mentéseket pedig átköltöztettem egy új lemezre. De jól mutatja, hogy bármelyik lemez bármikor tönkremehet, és a mentést hordozó lemez sem kivétel.
Erre jó a 3-2-1 szabály:
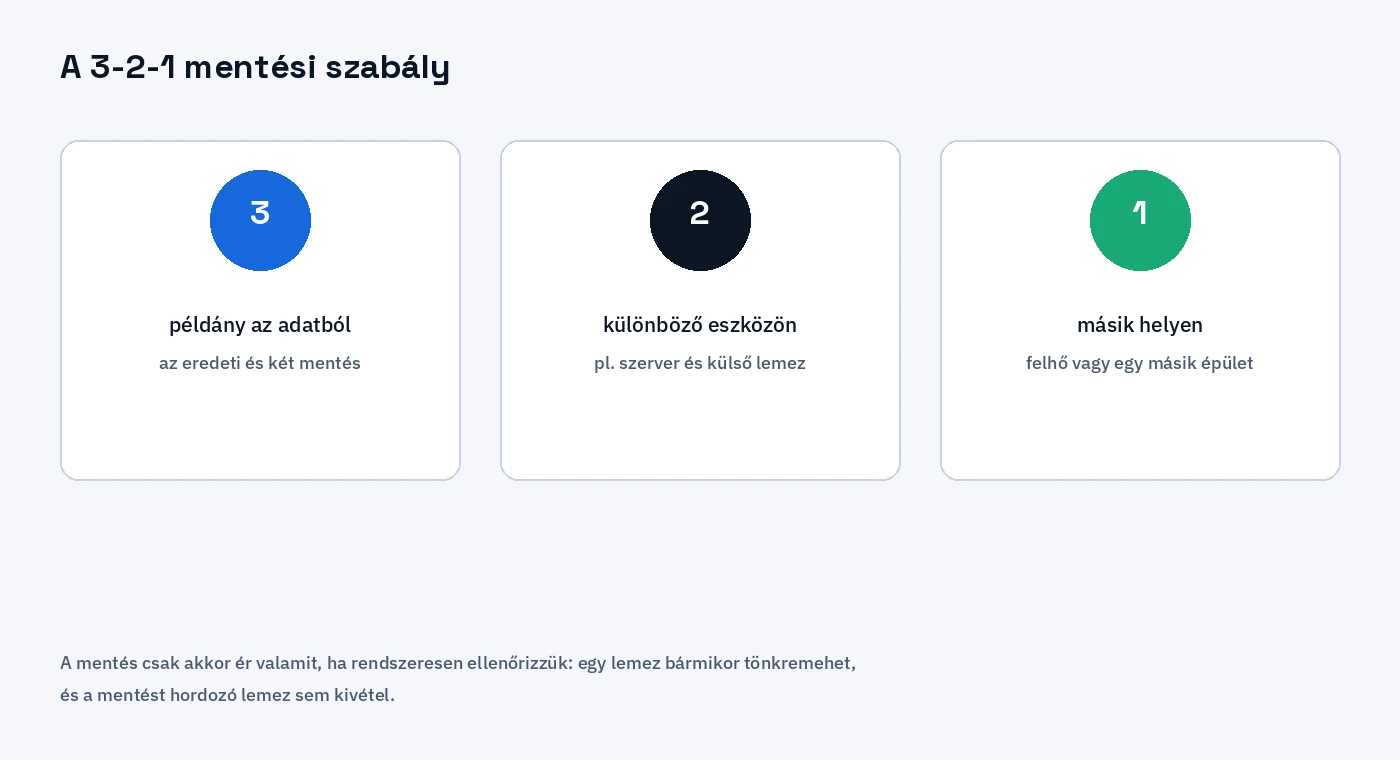
- 3 példányban legyen meg az adat (az eredeti és két mentés),
- 2 különböző eszközön,
- 1 másik helyen, például felhőben vagy egy másik épületben.
A mentést pedig időnként ellenőrizni is kell: egy mentés csak akkor ér valamit, ha vissza is lehet állítani belőle.
Nem kell mindent egyszerre
Ha ez sok egyszerre, kezdjük a mentéssel és a jelszavakkal, ezek adják a legtöbb biztonságot a legkevesebb munkával. Cégeknél pedig érdemes rendszeresen ránézni a gépekre, a frissítésekre és a mentésekre. Ha ebben segítség kell, rendszergazdai munkát és NAS-alapú mentési megoldást is vállalok.
- biztonság
- jelszó
- mentés
- adathalászat